 Čeština
 Dansk
 Deutsch
 English
 English (US)
 Español
 Français
 Italiano
 Magyar
 Nederlands
 Norsk
 Polski
 Português
 Português (BR)
 Română
 Suomi
 Svenska
 Tiếng Việt
 Türkçe
 Ελληνικά
 Български
 Русский
 Українська
 ไทย
 日本語
 한국어
Os erros mais frequentes ao usar palavras-passe e como evitá-los
Datas de nascimento, apelidos, a mesma palavra-passe em todas as contas:
os padrões típicos que facilitam o trabalho ao atacante, e como evitá-los.
- Usar palavras-passe com uma referência pessoal, por exemplo datas de nascimento, apelidos ou passatempos: os atacantes podem descobrir estes dados pessoais, por exemplo pesquisando nas redes sociais, e assim atacar as suas contas.
- Palavras-passe demasiado simples, por exemplo palavras comuns: com os chamados ataques de dicionário, que conseguem testar um grande número de palavras conhecidas em muito pouco tempo, a sua palavra-passe é descoberta num instante.
- Nem sequer intercalar caracteres especiais ou números em palavras conhecidas protege: naturalmente, os atacantes também conhecem estes truques e testam de imediato as combinações típicas.
- Mudar as palavras-passe com demasiada frequência: nestes casos, muitas pessoas tendem a usar palavras-passe simples e a variá-las ligeiramente em cada mudança
- Guardar as palavras-passe no browser ou simplesmente manter sempre a sessão iniciada: se alguma vez deixar o seu computador sem vigilância, por exemplo num café, ou se ele for mesmo roubado, os atacantes que chegarem ao seu computador podem entrar rapidamente nas suas contas importantes.
- Usar a mesma palavra-passe em várias contas ou mesmo em todas: se uma das suas contas for comprometida, todas as outras contas ficam também rapidamente em perigo.
Uma grande ajuda para evitar estes problemas são os chamados gestores de palavras-passe, como o Steganos Password Manager. Com eles, pode criar uma base de dados segura das suas palavras-passe, protegida por uma única palavra-passe forte que memoriza.
As palavras-passe só são solicitadas quando são necessárias e não podem ser usadas sem mais nem menos sem uma ação ativa da sua parte no seu PC. Como só tem de memorizar uma palavra-passe e o gestor de palavras-passe cria palavras-passe fortes e complexas para cada conta com apenas um clique, evita os erros típicos e, se necessário, pode também substituir rapidamente as palavras-passe comprometidas por uma palavra-passe nova e forte.
As suas palavras-passe também estarão em segurança caso perca o seu PC, porque sem a palavra-passe mestra segura, conhecida apenas por si, ninguém consegue aceder à sua base de dados de palavras-passe.
Além de usar um gestor de palavras-passe, recomenda-se ativar e utilizar uma autenticação de dois fatores segura sempre que possível, pois trata-se de mais um fator de segurança que os atacantes terão de ultrapassar, mesmo que a sua palavra-passe seja adivinhada ou descoberta de alguma forma.
Também é boa ideia verificar regularmente se o seu PC tem software malicioso, porque se o seu PC estiver comprometido por trojans ou algo semelhante, infelizmente nem a melhor palavra-passe serve de nada.
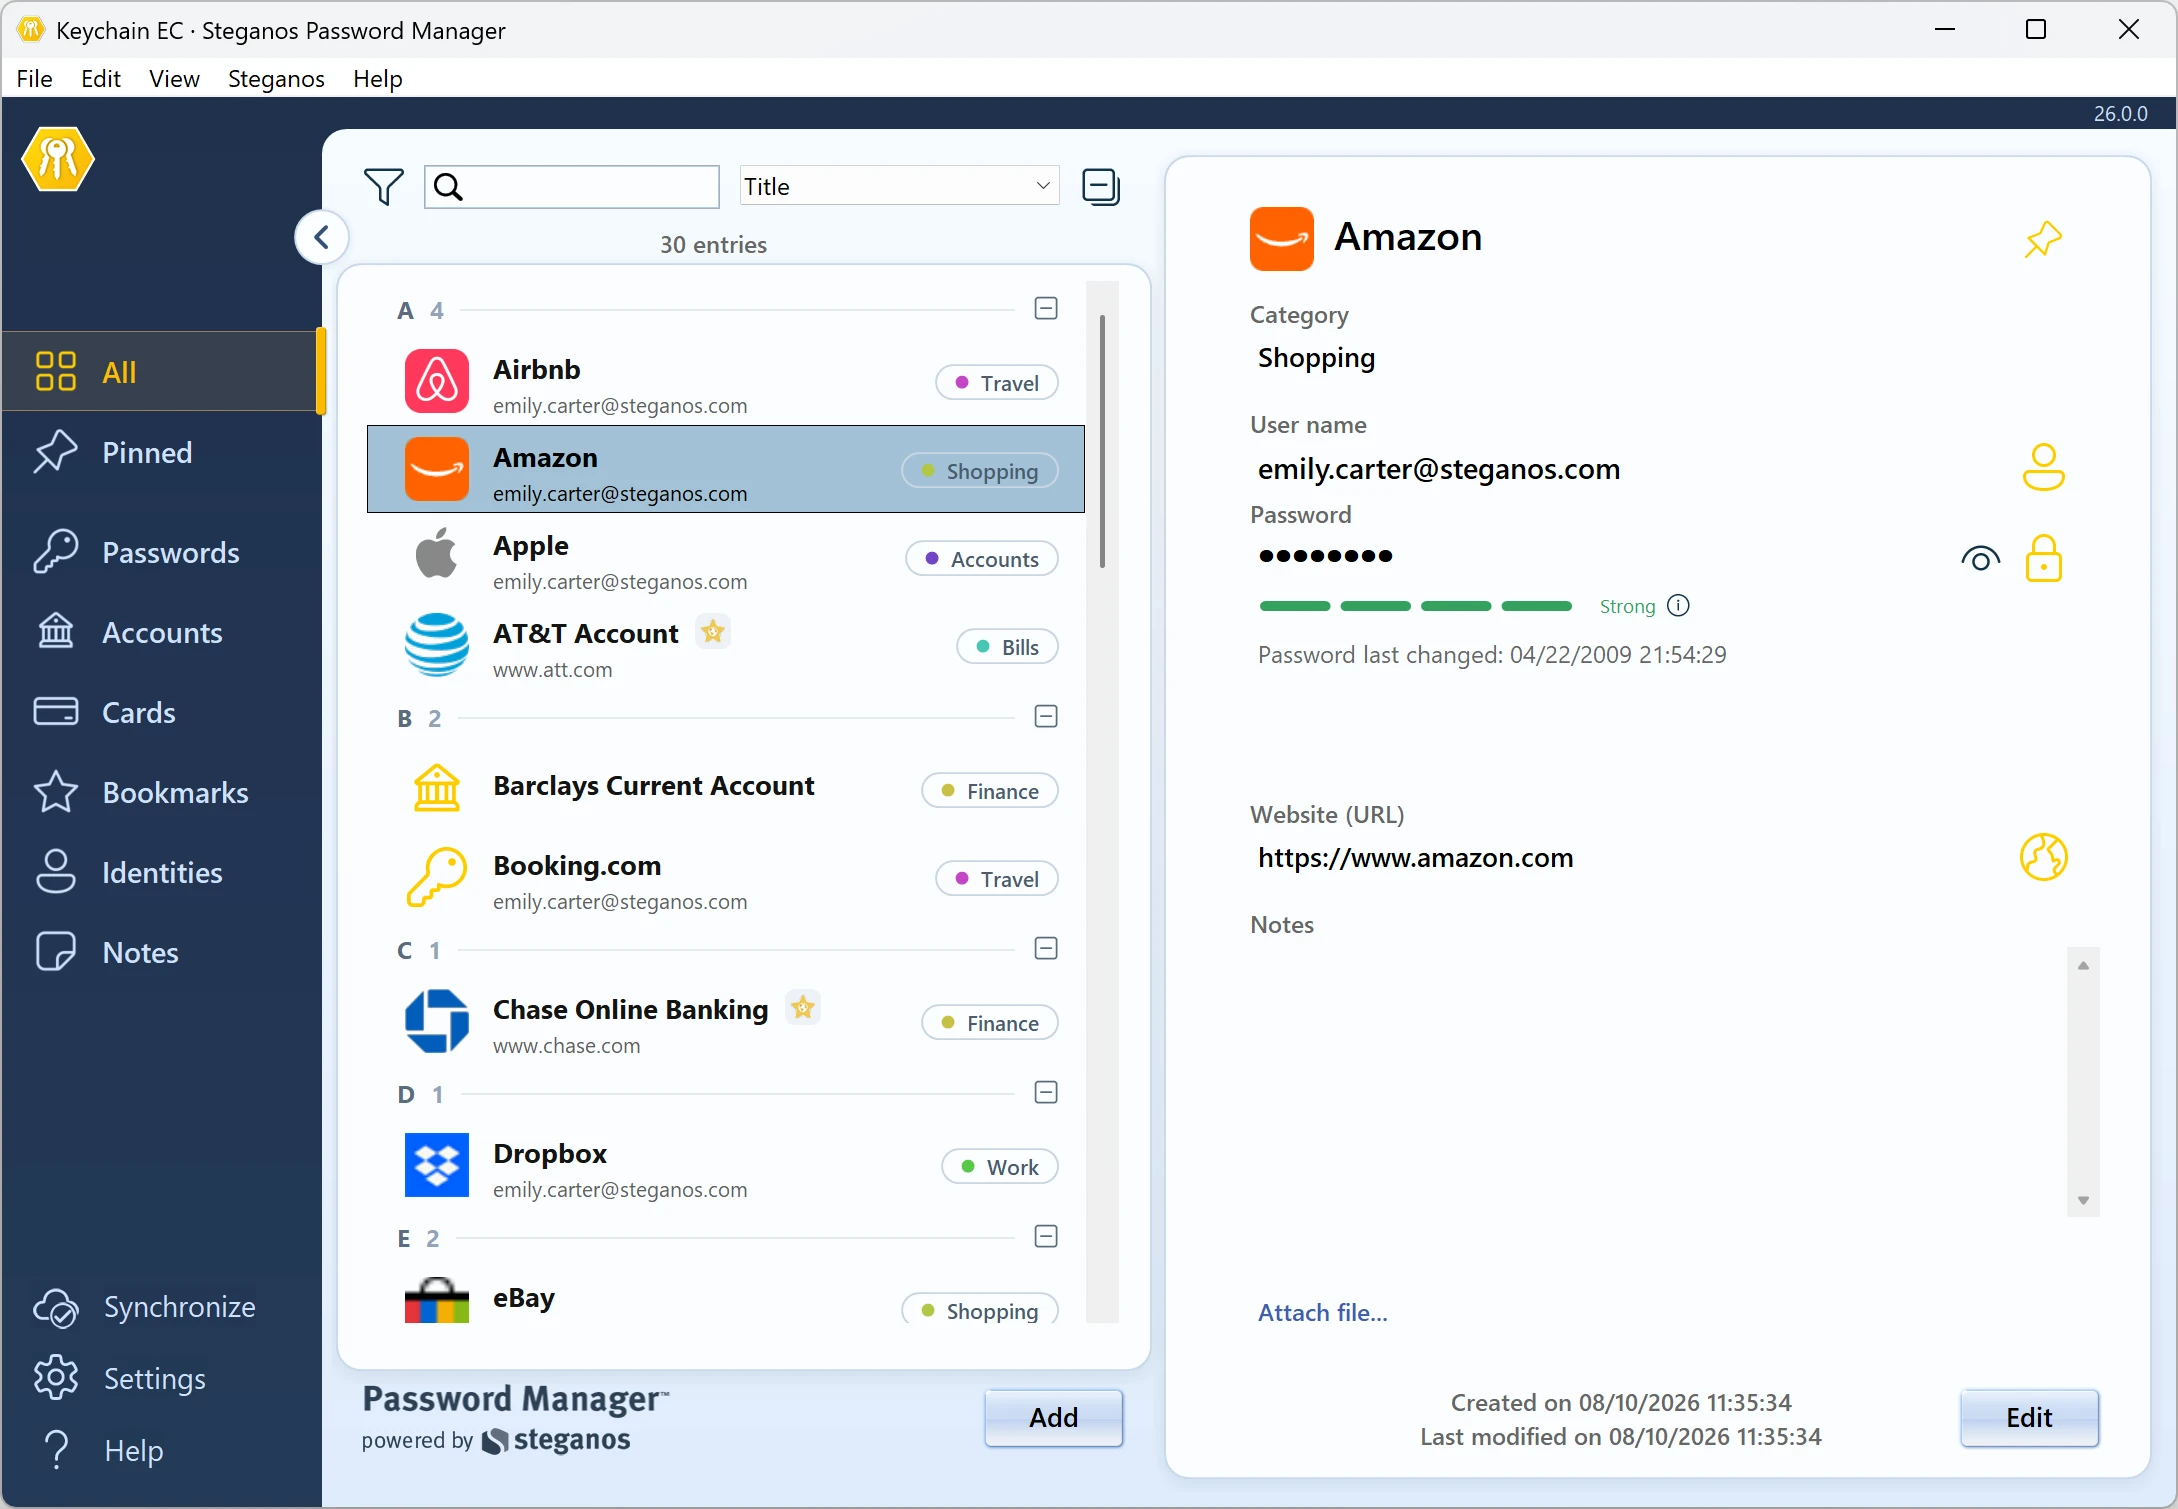
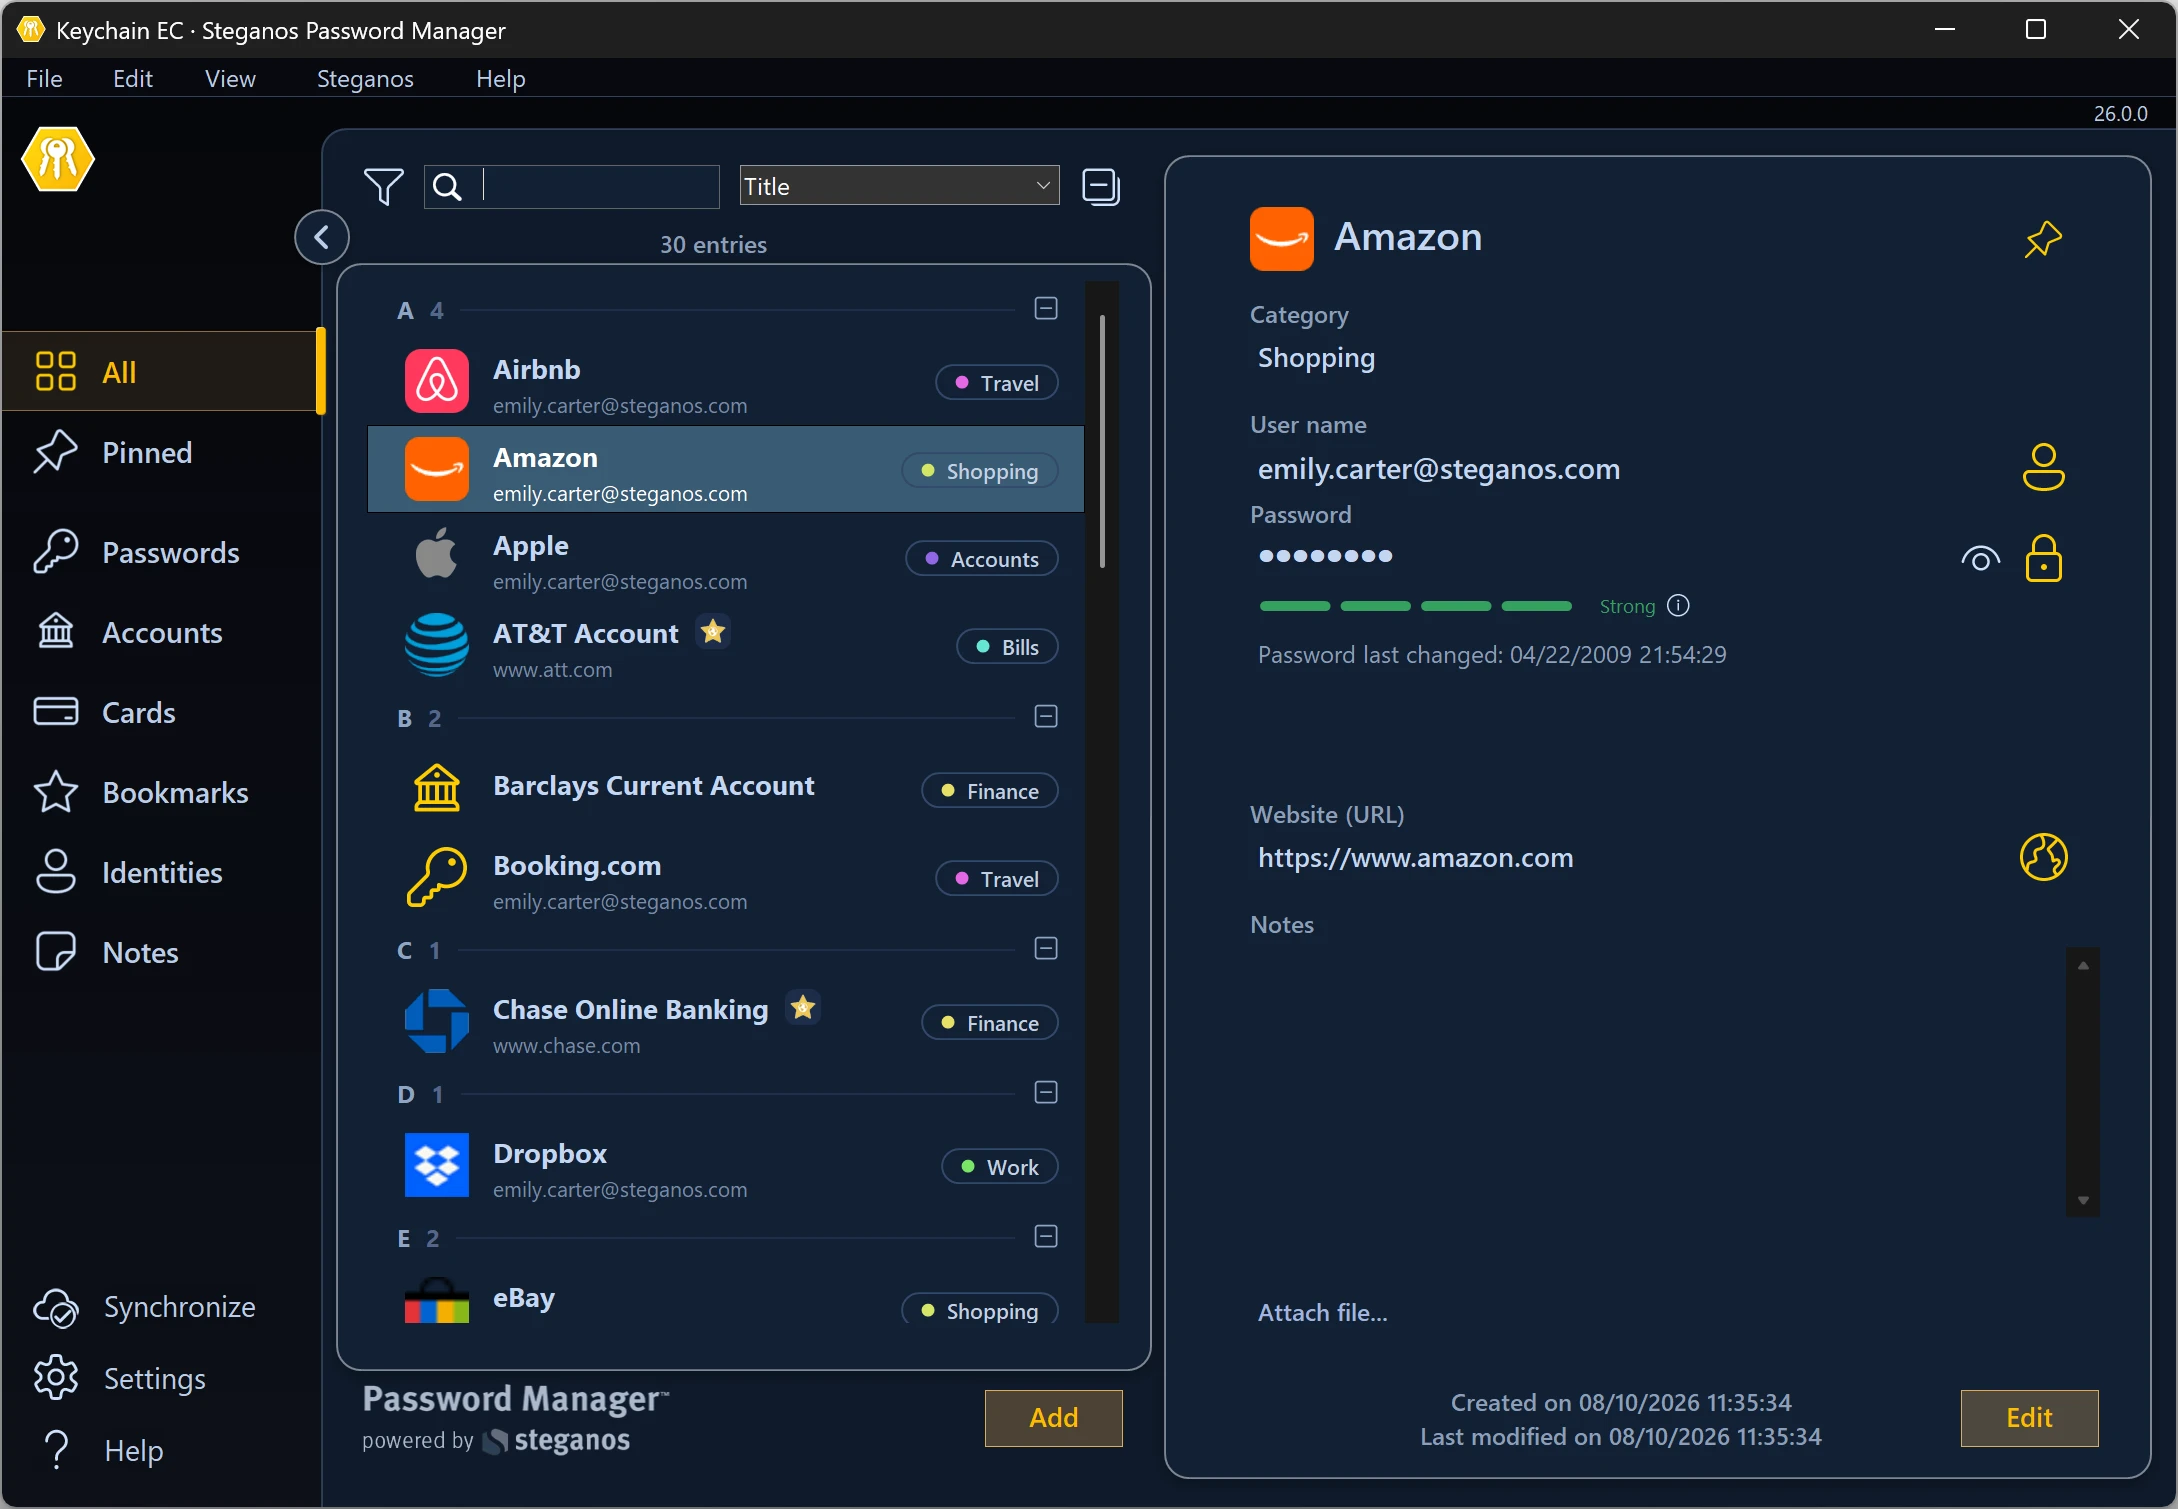
 Steganos®Password Manager
Uma palavra-passe segura é só o começo. Lembrar-se de todas é o verdadeiro desafio.
- ✓Todas as suas palavras-passe seguras num só lugar
- ✓Preenchimento automático no browser e nas apps
- ✓Acesso a partir do PC, do smartphone e do tablet
- ✓Encriptação AES de 256 bits
- ✓30 dias sem restrições, sem subscrição
Mais dicas e truques
Razões importantes para a encriptação
Desde o RGPD e a expansão do teletrabalho, a encriptação de dados deixou de ser um tema para especialistas. Que dados são encriptados com mais frequência e porquê.
Continuar a ler →
Vale a pena manter a VPN sempre ativa?
Uma VPN protege a sua privacidade, mas também pode atrapalhar. Quando mantê-la ativa e quando faz sentido desligá-la durante algum tempo.
Continuar a ler →
Encriptação e palavras-passe seguras
Os dois pilares em que assenta a privacidade digital: explicados de forma concisa, com os erros mais frequentes e contramedidas práticas.
Continuar a ler →